📰 Blog
Interessante artikelen — met mijn duiding. Gratis voor iedereen.
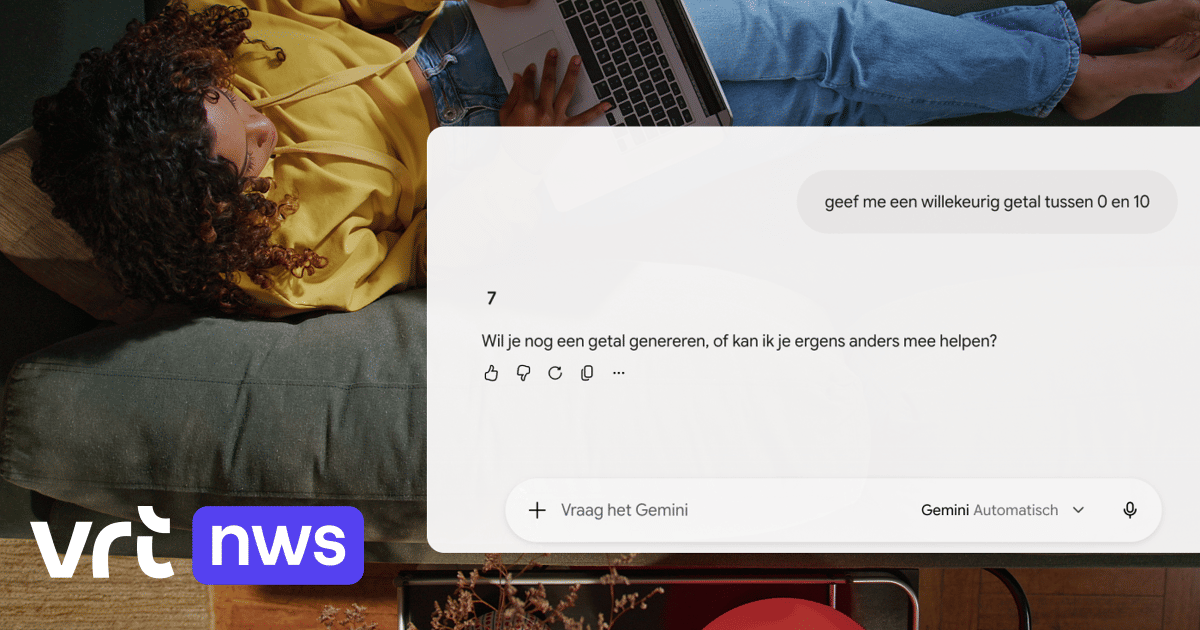
Dit is waarom AI-chatbots altijd '7' kiezen als je een willekeurig getal tussen 1 en 10 vraagt | VRT NWS Nieuws
Als ik dit lees, denk ik meteen aan de beveiliging van websites. Dit toont perfect aan hoe AI-systemen, net zoals mensen, voorspelbare patronen kunnen volgen. Voor KMO's is dat een belangrijke waarschuwing: als zelfs geavanceerde AI zo'n doorzichtig gedrag vertoont, moet je des te kritischer zijn over de 'willekeurigheid' van bijvoorbeeld wachtwoordgenerators of beveiligingscodes op je eigen site.
Het artikel legt uit dat AI-chatbots bijna altijd '7' zeggen als je om een willekeurig getal tussen 1 en 10 vraagt. Dat komt omdat ze leren uit menselijke teksten, en mensen zelf ook heel vaak voor 7 kiezen wanneer ze doen alsof ze willekeurig zijn.
Lees meer →
Techzine.nl: 91% Nederlandse organisaties had incident met AI-agent
Negen op de tien Nederlandse organisaties ervaarde reeds een veiligheidsincident door het gebruik van AI-agents. Dit toont aan dat de opkomende integratie van AI-tools ook voor KMO's en zelfstandigen nieuwe cyberrisico's met zich meebrengt. Het is essentieel om het beveiligingsbeleid proactief aan te passen en AI-gebruik te beheren om data-lekken en operationele schade te voorkomen.
Uit Nederlands onderzoek blijkt dat 91% van de organisaties een veiligheidsincident heeft meegemaakt door het gebruik van AI-agents. Het artikel benadrukt dat dit varieert van datalekken tot onbedoeld gedrag van de AI en pleit voor betere richtlijnen en beveiliging.
Lees meer →
Techzine.nl: Cloudflare meldt veel meer, maar veel kleinere DDoS-aanvallen
KMO's en zelfstandigen zijn een steeds frequenter doelwit van kortdurende, geautomatiseerde DDoS-aanvallen. Deze kunnen hun online dienstverlening verstoren zonder dat dit opvalt als een grote aanval, wat leidt tot omzetverlies en reputatieschade. Het is essentieel dat ondernemers hun websitebeveiliging proactief evalueren en investeren in mitigatiediensten die ook deze kleine, frequente aanvallen detecteren en blokkeren.
Het artikel meldt dat volgens gegevens van Cloudflare het aantal DDoS-aanvallen sterk is gestegen, maar dat de individuele aanvallen korter en minder omvangrijk zijn geworden. Deze verschuiving maakt conventionele detectiemethoden minder doeltreffend, waardoor websites vatbaarder zijn voor kortstondige maar vaak herhaalde onderbrekingen.
Lees meer →
Techzine.nl: Tesorion sluit zich aan bij educatieve securitygame HackShield
Cybersecuritybedrijf Tesorion gaat samenwerken met de educatieve game HackShield. Deze ontwikkeling is relevant voor KMO's omdat het een groter bewustzijn en praktische kennis over digitale dreigingen bij een nieuwe generatie kan creëren. Bedrijven moeten investeren in een veilige online omgeving, ook al begint die vorming nu al bij jongeren.
Het Nederlandse cybersecuritybedrijf Tesorion gaat een partnerschap aan met de educatieve game HackShield om kinderen spelenderwijs over online gevaren te leren. Dit initiatief heeft als doel de digitale weerbaarheid van jongeren te verhogen via vroegtijdige voorlichting. De samenwerking benadrukt het groeiende maatschappelijke belang van cybersecurity-educatie vanaf jonge leeftijd.
Lees meer →
Techzine.nl: Aanvallers misbruiken Teams-chat als nep-IT-helpdesk
KMO's en zelfstandigen die Microsoft Teams gebruiken, lopen het risico dat medewerkers worden benaderd via nep-IT-helpdeskberichten in de chat. Deze social engineering-aanval kan leiden tot diefstal van inloggegevens en andere gevoelige informatie. Het is daarom essentieel om medewerkers te trainen in het herkennen van dergelijke pogingen en het gebruik van officiële kanalen voor IT-ondersteuning te verplichten.
Het artikel beschrijft hoe cybercriminelen Microsoft Teams-infiltreren om via directe chats medewerkers te misleiden. Ze doen zich voor als de interne IT-helpdesk om via sociale manipulatie toegangsgegevens te stelen. Deze aanval misbruikt het vertrouwen dat gebruikers hebben in het bekende communicatieplatform binnen hun bedrijf.
Lees meer →
Kritiek lek in UEFI-serverfirmware maakt codeuitvoering mogelijk bij netwerkboot
Dit kritieke lek in UEFI-serverfirmware treft bedrijven die servers gebruiken die opstarten via het netwerk (PXE). Het stelt aanvallers in staat om schadelijke code uit te voeren nog voor het besturingssysteem laadt, wat een zeer hoog risico op compromittering inhoudt. Beheerders moeten dringend de firmware-patches van hun leverancier toepassen op alle getroffen systemen.
Het artikel beschrijft een kritieke kwetsbaarheid in de opstartfirmware van servers die via het netwerk opstarten. Hierdoor kunnen aanvallers schadelijke code uitvoeren in de vroege opstartfase, waardoor ze diepe controle over de server kunnen krijgen. Deze aanval omzeilt de beveiliging van het besturingssysteem, wat het extra gevaarlijk maakt.
Lees meer →
Politie neemt tientallen servers in beslag bij 'bulletproof hoster' in Limburg
De politie heeft tientallen servers in beslag genomen bij een zogenaamde 'bulletproof hoster' in Limburg. Dit toont aan dat hostingproviders die bewust criminele activiteiten faciliteren, steeds vaker het doelwit worden van opsporingsdiensten. KMO's en zelfstandigen moeten daarom bij de keuze van een hostingpartner niet enkel op prijs letten, maar ook op integriteit en een duidelijk nalevingsbeleid om reputatieschade en operationele disruptie te vermijden.
De politie heeft tientallen servers in beslag genomen bij een hostingprovider in Limburg die ervan verdacht werd criminele activiteiten op zijn netwerk toe te laten. Deze actie kadert in een onderzoek naar grootschalige cybercriminaliteit zoals phishing en malware. Het voorval illustreert de reële gevolgen van het hosten van websites bij een niet-gedegen provider.
Lees meer →
GIMP finally has an open-source rival that competes on its level — and it actually feels like Photoshop
KMO's en zelfstandigen die afhankelijk zijn van betaalbare beeldbewerkingssoftware krijgen een nieuw, veelbelovend alternatief. Dit vermindert de afhankelijkheid van dure licentiepakketten en biedt een toekomstig, krachtig opensource-gereedschap dat vertrouwd aanvoelt. Het is voor bedrijven raadzaam om dergelijke ontwikkelingen te volgen om hun operationele kosten te beheersen.
Er is een nieuwe open-source beeldbewerker in ontwikkeling die zich al in een vroeg stadium meet met gevestigde waarden zoals Photoshop en GIMP. Het artikel beschrijft dat deze software, hoewel nog in alfaversie, het potentieel heeft om een serieus concurrent te worden.
Lees meer →
Windows-beveiliging krijgt een vernieuwde interface met duidelijkere bediening | Clickx
Als iemand die dagelijks de security van KMO-websites moet bolwerken, vind ik dit een goede zaak. Veel zelfstandigen gebruiken gewoon de standaard Windows-beveiliging, dus als die overzichtelijker wordt, helpt dat hen om sneller problemen te spotten en actie te ondernemen. Minder verwarring betekent vaak een betere basisbeveiliging, en dat is pure winst.
Microsoft heeft de app "Windows-beveiliging" een nieuwe look gegeven. Het ziet er niet alleen moderner uit, maar de informatie en knoppen zijn ook duidelijker en overzichtelijker gemaakt voor de gebruiker.
Lees meer →
Hackersgroep steelt meer dan 5 miljard euro bij cyberaanval op cryptoplatform Binance | VRT NWS Nieuws
Dit toont aan dat zelfs de grootste spelers kwetsbaar zijn. Voor een KMO of zelfstandige is dit een stevige wake-up call: als een crypto-reus met miljardenbeveiliging wordt gehackt, dan kan jouw website of online betalingsverkeer dat zeker. Het bevestigt mijn dagelijkse overtuiging: investeren in professionele beveiliging en een goed back-upplan is geen kost, maar een levensnoodzakelijke verzekering.
Hackers hebben bij een aanval op cryptobeurs Binance voor miljarden euro's aan crypto gestolen. Binance heeft daarom alle transacties tijdelijk stopgezet en probeert een groot deel van het gestolen geld terug te vorderen. Het platform zelf onderzoekt de aanval.
Lees meer →
Techzine.nl: GitLab dicht kritiek lek dat code-uitvoering mogelijk maakt
Als ik voor KMO's van codebeheer tot hosting regel, is zo’n GitLab-lek geen abstract nieuws maar meteen een checklist-moment: controleer je versie, gebruikersrechten en CI/CD-instellingen. Voor zelfstandigen die één GitLab-project gebruiken voor hun website of backoffice, kan zo’n lek zomaar hun hele infrastructuur of klantdata blootleggen.
GitLab heeft een ernstig beveiligingslek hersteld dat externe code-uitvoering mogelijk maakte. Het artikel adviseert alle gebruikers van het platform om dringend de beschikbare beveiligingsupdate te installeren. Daarnaast wordt aanbevolen om de toegangscontroles binnen GitLab te herzien om het risico verder te beperken.
Lees meer →